TCP/IP نام مجموعهای از پروتکلهای ارتباطی است که زیرساخت اینترنت و اکثر شبکههای داده مدرن را تشکیل میدهد. این نام از دو پروتکل اصلی آن یعنی Transmission Control Protocol و Internet Protocol گرفته شده است. پروتکل IP وظیفه آدرسدهی و مسیریابی بستههای داده بین دستگاههای شبکه را بر عهده دارد و TCP تأمین تحویل قابلاعتماد و ترتیبدار آن بستهها را تضمین میکند. ترکیب این دو لایه، چیزی شبیه به یک سرویس پستی است که IP آدرس فرستنده و گیرنده را تعیین میکند و TCP اطمینان میدهد که هر نامه بهموقع و بدون تغییر به دست مقصد میرسد.
در ساختمانهای هوشمند، TCP/IP نقش زبان مشترک میان تجهیزات ناهماهنگ با یکدیگر را ایفا میکند. یک دوربین مداربسته، یک کنترلر BMS، یک سرور محلی و یک اپلیکیشن موبایل میتوانند بدون نگرانی از تفاوت سختافزار یا سازنده، با یکدیگر تبادل داده کنند. این قابلیت همافزایی، دلیل اصلی پذیرش گسترده TCP/IP در صنعت ساختمان هوشمند است.
تاریخچه و سیر تکامل در ارتباطات داده
ریشههای TCP/IP به پروژه ARPANET در اواخر دهه ۱۹۶۰ برمیگردد؛ شبکهای که با بودجه وزارت دفاع آمریکا توسعه یافت و هدف آن ایجاد شبکهای مقاوم در برابر خرابیهای موضعی بود. نسخه اولیه IPv4 در سال ۱۹۸۱ در سند RFC ۷۹۱ منتشر شد و TCP نیز در همان دوره در RFC ۷۹۳ مستند گردید. این دو سند هنوز هم مرجع اصلی پیادهسازی شبکههای مدرن هستند.
ورود TCP/IP به صنعت ساختمان دیرتر اتفاق افتاد. تا اواخر دهه ۱۹۹۰، اکثر سیستمهای اتوماسیون ساختمان روی پروتکلهای اختصاصی و Fieldbus مانند BACnet MS/TP، LonWorks و Modbus RTU استوار بودند که روی سیمکشی زوج twistedPair کار میکردند. با ارزانتر شدن اترنت و روترها در اوایل دهه ۲۰۰۰، تولیدکنندگان BMS نسخههای IP-محور پروتکلهای خود را عرضه کردند: BACnet/IP در ۲۰۰۱، Modbus TCP در ۲۰۰۰ و KNXnet/IP در ۲۰۰۵. این گذار اجازه داد سیستمهای ساختمانی از زیرساخت شبکه IT موجود بهره ببرند و از نصب کابلکشیهای موازی جلوگیری شود.
تفاوت ساختاری با پروتکلهای میدانی (Fieldbus) مانند RS-۴۸۵
RS-۴۸۵ یک استاندارد فیزیکی برای انتقال داده روی زوج سیم twisted pair است که در بسیاری از پروتکلهای Fieldbus (مانند Modbus RTU و BACnet MS/TP) بهکار میرود. این استاندارد از توپولوژی Bus استفاده میکند؛ یعنی همه دستگاهها روی یک سیم مشترک قرار میگیرند و هر پیام از همه دستگاهها عبور میکند. برد مفید RS-۴۸۵ حدود ۱۲۰۰ متر و نرخ داده نهایی معمولاً زیر ۱۱۵ کیلوبیت بر ثانیه است.
TCP/IP در نقطه مقابل، چندین لایه بالاتر از فیزیک قرار دارد و میتواند روی هر بستر فیزیکی (اترنت، وایفای، فیبر نوری، حتی خطوط برق) اجرا شود. توپولوژی پیشفرض آن Star یا ترکیبی از Star و Mesh است که هر دستگاه یک کابل اختصاصی به سوییچ دارد.
نرخ داده در اترنت مدرن از ۱ گیگابیت بر ثانیه آغاز میشود و در فیبر میتواند به دهها گیگابیت برسد. تفاوت دیگر در آدرسدهی است؛ RS-۴۸۵ از آدرسهای ۸ بیتی محلی استفاده میکند در حالی که IP از آدرسهای ۳۲ بیتی (IPv4) یا ۱۲۸ بیتی (IPv6) که در سطح جهانی یکتا هستند.
معماری چهارلایهای و نقش هر لایه
مدل TCP/IP برخلاف مدل هفتلایهای OSI، از چهار لایه تشکیل شده است که هر کدام مسئولیت مشخصی دارند. این سادهسازی عمدی است و در عمل کارایی بهتری دارد.
لایه پیوند داده (Link Layer) یا Network Interface، ارتباط فیزیکی با شبکه محلی را مدیریت میکند. اترنت (IEEE ۸۰۲.۳)، وایفای (IEEE ۸۰۲.۱۱) و PPP در این لایه قرار دارند. این لایه با آدرس MAC دستگاهها کار میکند و بستههای داده را بین دستگاههای همشبکه منتقل مینماید. در ساختمان هوشمند، کابلکشی اترنت و نقاط دسترسی وایفای در این لایه قرار میگیرند.
لایه شبکه (Internet Layer) مسئول مسیریابی بستهها بین شبکههای مختلف است. پروتکل IP در این لایه قرار دارد و آدرسدهی ۳۲ بیتی (IPv4) یا ۱۲۸ بیتی (IPv6) را انجام میدهد. پروتکل ICMP نیز در این لایه است و برای تشخیص خطا و ابزارهایی مانند ping استفاده میشود. روترها دستگاههایی هستند که در این لایه عمل میکنند و بستهها را بین شبکههای محلی هدایت مینمایند.
لایه انتقال (Transport Layer) دو پروتکل اصلی دارد: TCP و UDP. TCP با تأیید دریافت، بازارسازی ترتیب بستهها و کنترل جریان، تحویل قابلاعتماد را تضمین میکند. UDP این تضمینها را حذف میکند و در عوض تأخیر کمتری دارد. این لایه با شماره پورت (مانند ۸۰ برای HTTP یا ۵۰۲ برای Modbus TCP) ارتباط همزمان چندین برنامه روی یک دستگاه را ممکن میسازد.
لایه کاربردی (Application Layer) بالاترین لایه است و پروتکلهایی که کاربر نهایی با آنها سروکار دارد در اینجا قرار میگیرند: HTTP برای وب، MQTT برای پیامرسانی IoT، BACnet/IP برای BMS، RTSP برای دوربینهای مداربسته و SMB برای اشتراک فایل. در ساختمان هوشمند، بیشتر ترافیک این لایه بین دستگاهها و سرورهای محلی یا ابری رد و بدل میشود.
انتخاب پروتکل انتقال مناسب برای سناریوهای مختلف، TCP در مقابل UDP
انتخاب بین TCP و UDP یکی از تصمیمات طراحی در سیستمهای ساختمانی است. TCP برای دادههایی مناسب است که از دست رفتن حتی یک بسته قابلتحمل نیست:
- پیکربندی دستگاه
- دستورات کنترلی بحرانی
- انتقال فایل
- تراکنشهای پایگاه داده
- و …
بیشتر پروتکلهای BMS مانند BACnet/IP و Modbus TCP روی TCP کار میکنند زیرا از دست رفتن یک دستور کنترلی میتواند به رفتار نادرست سیستم منجر شود.
UDP در کاربردهایی برتری دارد که تأخیر کمتر از قابلیتاعتماد اهمیت دارد:
- جریان ویدئویی زنده (RTSP روی UDP)
- پخش صوت
- کشف دستگاه در شبکه محلی (مانند ONVIF Discovery)
- ارسال تلهمتری دورهای از سنسورها
- و …
در این کاربردها، ارسال مجدد یک بسته از دست رفته ارزش ندارد زیرا دادهها زمانمند هستند و داده قدیمی دیگر مفید نیست. برخی پروتکلهای مدرن مانند QUIC (که HTTP/۳ روی آن ساخته شده) روی UDP کار میکنند و خودشان لایه قابلیتاعتماد را پیادهسازی مینمایند تا از تأخیر اتصال TCP بکاهند.
در عمل، یک سیستم ساختمانی هوشمند از هر دو استفاده میکند. دوربینهای مداربسته ویدئو را روی UDP میفرستند اما پیکربندی و احراز هویت را روی TCP انجام میدهند. کنترلرهای BMS دستورات کنترلی را روی TCP منتقل میکنند اما برای کشف دستگاههای جدید در شبکه از UDP بهره میبرند.
| TCP/IP Model (مدل TCP/IP) | OSI Model (مدل OSI) |
|---|---|
| لایه ۵: کاربرد (Application) | لایه ۷: کاربرد (Application)
لایه ۶: ارائه (Presentation) لایه ۵: نشست (Session) |
| لایه ۴: انتقال (Transport) | لایه ۴: انتقال (Transport) |
| لایه ۳: شبکه (Network) | لایه ۳: شبکه (Network) |
| لایه ۲: پیوند داده (Data Link) | لایه ۲: پیوند داده (Data Link) |
| لایه ۱: فیزیکی (Physical) | لایه ۱: فیزیکی (Physical) |
تحلیل توپولوژی و معماری شبکه
ساختار متمرکز و گره مرکزی با توپولوژی ستارهای (Star)
توپولوژی ستارهای رایجترین ساختار در شبکههای اترنت مدرن است. در این الگو، هر دستگاه با یک کابل اختصاصی به یک سوییچ مرکزی متصل میشود. سوییچ وظیفه دریافت بسته از یک پورت و ارسال آن به پورت مقصد را بر عهده دارد. این ساختار چند مزیت دارد: خرابی یک کابل یا دستگاه فقط روی همان دستگاه اثر میگذارد و بقیه شبکه دستنخورده باقی میماند؛ عیبیابی ساده است زیرا هر اتصال قابل ردیابی است؛ و افزودن دستگاه جدید بدون قطع شبکه امکانپذیر است.
در ساختمانهای هوشمند، توپولوژی ستارهای در کابلکشی اترنت بین سوییچها و تجهیزات ثابت (دوربینها، کنترلرهای BMS، نقاط دسترسی وایفای، سرورها) بهکار میرود. نقطه ضعف این ساختار، وابستگی به سوییچ مرکزی است؛ اگر سوییچ از کار بیفتد، همه دستگاههای متصل به آن قطع میشوند. برای کاهش این ریسک، در پروژههای حساس از سوییچهای دارای منبع تغذیه افزونه (Redundant Power Supply) و پورتهای Uplink افزونه استفاده میشود.
خودترمیمی و افزونگی در مسیریابی با توپولوژی مشبک (Mesh)
در توپولوژی Mesh، هر دستگاه میتواند با چندین دستگاه دیگر ارتباط مستقیم داشته باشد و بستهها میتوانند از مسیرهای مختلفی به مقصد برسند. این ساختار دو نوع دارد:
- Full Mesh که هر دستگاه با همه دستگاههای دیگر ارتباط دارد (پرهزینه و نادر)
- Partial Mesh که هر دستگاه با چند دستگاه همسایه ارتباط دارد.
مزیت اصلی Mesh، افزونگی مسیر است؛ اگر یک لینک قطع شود، بستهها از مسیر جایگزین عبور میکنند و شبکه پایدار میماند.
در شبکههای TCP/IP ساختمانی، Mesh کامل بهندرت استفاده میشود زیرا کابلکشی پرحجمی میطلبد. اما در شبکههای بیسیم، Mesh کاربرد گستردهای دارد. نقاط دسترسی وایفای حرفهای (مانند UniFi یا Aruba) میتوانند بهصورت Mesh با یکدیگر ارتباط برقرار کنند و پوشش یکپارچه در ساختمانهای بزرگ ایجاد نمایند. همچنین پروتکلهای کمتوان مانند Zigbee و Thread بر پایه Mesh ساخته شدهاند، اما اینها در لایه فیزیک متفاوتی با TCP/IP کار میکنند.
توپولوژی درختی (Tree) و سلسلهمراتب در شبکههای متوسط
توپولوژی Tree ترکیبی از چند Star است که در ساختار سلسلهمراتبی چیده شدهاند. یک سوییچ مرکزی (Core) به چند سوییچ توزیعکننده (Distribution) متصل است و هر توزیعکننده به چند سوییچ دسترسی (Access) وصل میشود که تجهیزات نهایی به آنها متصل هستند.
این ساختار در ساختمانهای چندطبقه و مجتمعهای بزرگ کاربرد دارد؛ یک سوییچ Core در اتاق سرور اصلی، سوییچهای Distribution در هر طبقه و سوییچهای Access در هر واحد یا منطقه جا نمایی میشوند.
مزیت Tree، مقیاسپذیری است. افزودن طبقه یا واحد جدید فقط با افزودن یک سوییچ Access و اتصال آن به سوییچ Distribution همان ناحیه امکانپذیر است. معایب آن شامل تأخیر بیشتر در مسیرهای طولانیتر و وابستگی به سوییچهای سطح بالاتر است. اگر سوییچ Core از کار بیفتد، کل شبکه از هم میپاشد مگر اینکه از پیکربندیهای افزونه مانند STP یا (Spanning Tree Protocol) یا VRRP استفاده شود.
ترکیب سلسلهمراتب و ستاره در توپولوژی خاص TCP/IP در ساختمان
در عمل، شبکه TCP/IP یک ساختمان هوشمند ترکیبی از توپولوژیهای فوق است. ساختار رایج شامل سه لایه است: لایه Core در اتاق سرور با سوییچهای حرفهای (مانند Cisco Catalyst یا MikroTik CRS)، لایه Distribution در هر طبقه یا ناحیه با سوییچهای میانرده، و لایه Access در هر اتاق یا واحد با سوییچهای کوچک یا حتی پورتهای اترنت روی پریزهای هوشمند.
در کنار این ساختار سیمی، یک لایه بیسیم روی آن قرار میگیرد. نقاط دسترسی وایفای به سوییچهای Access متصل میشوند و پوشش بیسیم را در کل ساختمان تأمین مینمایند. دستگاههای موبایل، تبلتها و تجهیزات بیسیم (مانند سنسورهای وایفای) از طریق این لایه به شبکه میپیوندند. این معماری دوگانه (سیمی در زیرساخت ثابت + بیسیم برای دسترسی متحرک) استاندارد فعلی در اکثر پروژههای ساختمانی است.
تأثیر انتخاب توپولوژی بر قابلیت اطمینان، هزینه و مقیاسپذیری
انتخاب توپولوژی سه متغیر اصلی را تحت تأثیر قرار میدهد. قابلیت اطمینان در Mesh بالاترین است زیرا مسیرهای جایگزین وجود دارند؛ در Star متوسط است زیرا قطعی سوییچ کل شبکه را مختل میکند؛ و در Bus (که در TCP/IP منسوخ شده) پایینترین است.
هزینه در Star پایینترین است زیرا هر دستگاه فقط یک کابل نیاز دارد. Tree هزینه متوسطی دارد و Mesh گرانترین است. در پروژههای ساختمانی با بودجه محدود، Star یا Tree انتخابهای طبیعی هستند.
مقیاسپذیری در Tree بهترین است زیرا ساختار سلسلهمراتبی اجازه افزودن لایههای جدید را میدهد. Star تا حدی مقیاسپذیر است اما با افزایش دستگاهها، یک سوییچ مرکزی به ظرفیت میرسد. Mesh مقیاسپذیر است اما پیچیدگی مدیریت با تعداد گرهها رشد میکند. در یک برج ۳۰ طبقه با ۳۰۰۰ دستگاه شبکه، Tree تنها گزینه عملی است.
مرور جامع پروتکلهای رقیب و مکمل
Zigbee شبکه مش و مشبک کممصرف برای سنسورها و روشنایی
Zigbee بر پایه استاندارد IEEE ۸۰۲.۱۵.۴ ساخته شده و در باندهای ۲.۴ گیگاهرتز (جهانی)، ۹۱۵ مگاهرتز (آمریکا) و ۸۶۸ مگاهرتز (اروپا) کار میکند. نرخ داده آن ۲۵۰ کیلوبیت بر ثانیه در باند ۲.۴ گیگاهرتز است و برد مفید در فضای باز حدود ۱۰۰ متر است. مهمترین ویژگی Zigbee، مصرف برق بسیار پایین است؛ یک سنسور حرکتی با یک باتری سکهای میتواند تا دو سال کار کند.
Zigbee از توپولوژی Mesh پشتیبانی میکند و هر دستگاه Router میتواند بهعنوان گره میانفرستنده عمل کند. این ویژگی باعث میشود برد شبکه با افزودن دستگاهها افزایش یابد. در ساختمان هوشمند، Zigbee برای سنسورهای حرکت، سنسورهای در و پنجره، لامپهای هوشمند و سوئیچهای باتریخور مناسب است. ضعف اصلی Zigbee، نیاز به یک گیتوی (Coordinator) برای اتصال به شبکه IP است؛ دستگاههای Zigbee بهتنهایی نمیتوانند با اینترنت ارتباط برقرار کنند.
Z-Wave با فرکانس زیر-گیگاهرتز و برد بلند و امن
Z-Wave پروتکل اختصاصی شرکت Sigma Designs (اکنون متعلق به Silicon Labs) است که در فرکانسهای زیر-گیگاهرتز کار میکند: ۹۰۸ مگاهرتز در آمریکا و ۸۶۸ مگاهرتز در اروپا. این فرکانس پایینتر از وایفای و Zigbee، تداخل کمتری دارد و برد مفید را به ۱۰۰ تا ۳۰۰ متر در فضای باز میرساند. نرخ داده Z-Wave پایین است (حداکثر ۱۰۰ کیلوبیت بر ثانیه) اما برای دستورات کنترلی ساده کافی است.
Z-Wave در بازار امنیت خانگی محبوب است؛ بسیاری از کیتهای امنیتی مانند Ring Alarm و Samsung SmartThings از Z-Wave استفاده میکنند. رمزنگاری AES-۱۲۸ در نسخههای جدید (S2) بهصورت پیشفرض فعال است. محدودیت Z-Wave این است که هر شبکه حداکثر ۲۳۲ دستگاه را پشتیبانی میکند که برای پروژههای بزرگ کافی نیست. همچنین پروتکل اختصاصی بودن آن، توسعهپذیری جامعه متنباز را محدود میسازد.
Matter بک استاندارد یکپارچه مبتنی بر IP برای همافزایی اکوسیستمها
Matter در اکتبر ۲۰۲۲ توسط Connectivity Standards Alliance با همکاری اپل، گوگل، آمازون و سامسونگ عرضه شد. این پروتکل بر خلاف Zigbee و Z-Wave، مستقیماً روی IP کار میکند؛ یعنی دستگاههای Matter میتوانند بدون نیاز به گیتوی اختصاصی با شبکه محلی و اینترنت ارتباط برقرار کنند. Matter از Thread برای ارتباط کمتوان و وایفای برای دستگاههای پرفشار استفاده میکند.
مزیت اصلی Matter، یکپارچگی اکوسیستم است. یک دستگاه دارای گواهی Matter میتواند همزمان با Apple HomeKit، Google Home، Amazon Alexa و Samsung SmartThings کار کند. کاربر با اسکن یک QR Code دستگاه را به شبکه اضافه میکند و دستگاه در همه اکوسیستمها قابل دسترس است. این سادگی، یکی از بزرگترین گامهای اخیر در صنعت خانه هوشمند است. پیشبینی میشود تا ۲۰۲۷، اکثر دستگاههای جدید خانه هوشمند از Matter پشتیبانی کنند.
Thread و شبکه مشبک IP-محور برای دستگاههای کممنبع
Thread نیز بر پایه IEEE ۸۰۲.۱۵.۴ (مانند Zigbee) ساخته شده اما برخلاف Zigbee، مستقیماً IP را پشتیبانی میکند. هر دستگاه Thread یک آدرس IPv6 دارد و میتواند بستههای IP بفرستد و دریافت کند. این ویژگی باعث میشود Thread با اینترنت و سایر شبکههای IP یکپارچه باشد و نیاز به گیتوی ترجمه پروتکل را حذف کند.
Thread از توپولوژی Mesh پشتیبانی میکند و مصرف برق آن پایین است. دستگاههای Thread برای کار با اینترنت به یک Thread Border Router نیاز دارند که پل بین شبکه Thread و شبکه اترنت/وایفای باشد. Apple TV 4K و Google Nest Hub بهعنوان Border Router کار میکنند. ترکیب Thread (بهعنوان لایه فیزیک و شبکه) با Matter (بهعنوان لایه کاربرد) یکی از معماریهای آیندهنگر در خانههای هوشمند است.
KNX و استاندارد جهانی Bus در ساختمانهای هوشمند
KNX استاندارد بینالمللی ISO/IEC ۱۴۵۴۳-۳ برای اتوماسیون ساختمان است که از Bus دو سیمی با ولتاژ ۲۹ ولت DC استفاده میکند. نرخ داده آن فقط ۹.۶ کیلوبیت بر ثانیه است اما برای دستورات کنترلی ساده (روشن/خاموش، تنظیم دما، کنترل پرده) کافی است. مزیت KNX، قابلیتاعتماد بالا و پایداری در طول دهها سال است؛ یک سیستم KNX نصبشده در ۲۰۰۵ هنوز میتواند کار کند.
نسخه KNXnet/IP اجازه میدهد سیستم KNX از طریق یک گیتوی IP به شبکه محلی و اینترنت متصل شود. این گیتوی ترافیک Bus را به بستههای IP تبدیل میکند و کنترل از راه دور را ممکن میسازد. KNX در ساختمانهای لوکس و پروژههای تجاری بزرگ محبوب است زیرا طیف گستردهای از اکچویتورها (گرمایش، روشنایی، پرده، صوت) از یک برند یا چند برند سازگار را در یک Bus واحد گرد هم میآورد. نقطه ضعف آن هزینه بالا و نیاز به نصاب تأییدشده است.
BACnet/IP و Modbus TCP پروتکلهای تخصصی در مدیریت ساختمان (BMS)
BACnet استاندارد ASHRAE برای سیستمهای اتوماسیون ساختمان است که در HVAC، مدیریت انرژی و کنترل آشیانههای چیلر کاربرد دارد. نسخه BACnet/IP از اوایل دهه ۲۰۰۰ عرضه شد و اجازه داد کنترلرهای BACnet روی شبکه اترنت کار کنند. BACnet مدل دادهای غنی دارد که شامل Objects یا (Analog Input، Analog Output، Binary Value و غیره) و Services یا (Read Property، Write Property و غیره) است.
Modbus TCP نسخه IP-محور پروتکل Modbus است که در صنعت و BMS برای ارتباط با تجهیزات مکانیکی (پمپها، فنها، شیرهای برقی، کنترلرهای چیلر) کاربرد دارد. Modbus TCP ساده است؛ فقط چند دستور خواندن و نوشتن رجیستر دارد. این سادگی باعث شده Modbus TCP در تجهیزات صنعتی بسیار فراگیر باشد. ضعف آن، عدم تأمین امنیت در نسخه اصلی است؛ Modbus TCP هیچ رمزنگاری یا احراز هویتی ندارد و باید در شبکههای ایزوله یا با فایروال مناسب استفاده شود.
جدول تطبیقی پروتکلها
جدول زیر مقایسهای فشرده از پروتکلهای اصلی در ساختمان هوشمند ارائه میدهد. این مقادیل حدودی هستند و در عمل به مدل دستگاه، محیط نصب و شرایط رادیویی بستگی دارند.
| پروتکل | باند فرکانس/مدیوم | نرخ داده | برد مفید | مصرف برق | امنیت | توپولوژی | مبتنی بر IP |
|---|---|---|---|---|---|---|---|
| TCP/IP (اترنت) | کابل/فیبر | ۱-۱۰۰+ گیگابیت | ۱۰۰ متر (Cat6) | بالا | TLS/IPsec | Star/Tree | بله |
| TCP/IP (Wi-Fi) | ۲.۴/۵ گیگاهرتز | تا ۹.۶ گیگابیت | ۳۰-۵۰ متر | بالا | WPA3 | Star/Mesh | بله |
| Zigbee | ۲.۴ گیگاهرتز | ۲۵۰ کیلوبیت | ۱۰۰ متر | بسیار پایین | AES-128 | Mesh | خیر (نیاز به گیتوی) |
| Z-Wave | ۹۰۰/۸۶۸ مگاهرتز | ۱۰۰ کیلوبیت | ۱۰۰-۳۰۰ متر | بسیار پایین | AES-128 (S2) | Mesh | خیر (نیاز به گیتوی) |
| Thread | ۲.۴ گیگاهرتز | ۲۵۰ کیلوبیت | ۱۰۰ متر | بسیار پایین | AES-128/DTLS | Mesh | بله (IPv6) |
| Matter | Thread/Wi-Fi | وابسته به فیزیک | وابسته به فیزیک | وابسته به فیزیک | متمرکز بر دستگاه | Mesh/Star | بله |
| KNX | Twisted Pair | ۹.۶ کیلوبیت | ۱۰۰۰ متر (Line) | بسیار پایین | KNX Secure | Line/Tree | خیر (نیاز به گیتوی) |
| BACnet/IP | اترنت | ۱ گیگابیت+ | ۱۰۰ متر | بالا | اختیاری (BACnet/SC) | Star/Tree | بله |
| Modbus TCP | اترنت | ۱ گیگابیت+ | ۱۰۰ متر | بالا | ندارد (در نسخه اصلی) | Star/Tree | بله |
اجزای زیرساخت و پیادهسازی عملی
نقش واسط در تبدیل پروتکلهای غیرIP به TCP/IP با گیتوی هوشمند
گیتوی (Gateway) دستگاهی است که دو شبکه با پروتکلهای مختلف را به یکدیگر متصل میکند. در ساختمان هوشمند، گیتوی معمولاً شبکهای از نوع Zigbee، Z-Wave، KNX یا Modbus RTU را به شبکه اترنت/وایفای متصل میکند. این دستگاه دادههای دریافتی از Bus غیرIP را به بستههای IP تبدیل میکند و برعکس.
گیتویهای تجاری در چند دسته قرار میگیرند. گیتویهای تکپروتکلی (مانند Tuya Zigbee Gateway) فقط یک پروتکل را پشتیبانی میکنند و ارزان هستند (۵۰ تا ۱۵۰ دلار). گیتویهای چندپروتکلی (مانند Home Assistant روی سختافزار متنوع یا Fibaro Home Center) چند پروتکل را پشتیبانی میکنند و گرانترند (۲۰۰ تا ۵۰۰ دلار). گیتویهای صنعتی (مانند MatrikonOPC یا Schneider EBO) برای BMS حرفهای طراحی شدهاند و قیمت آنها از هزاران دلار شروع میشود.
نکته مهم در انتخاب گیتوی، پشتیبانی بلندمدت و قابلیت بهروزرسانی فریمور است. گیتویهای ارزان برخی برندهای چینی ممکن است پس از دو سه سال بهروزرسانی دریافت نکنند و آسیبپذیر شوند. در پروژههای تجاری، انتخاب برندهای با سابقه (مانند Schneider، ABB، Honeywell) امنیت سرمایهگذاری را تضمین میکند.
معماری «دستگاه-گیتوی-ابر» در شبکههای مبتنی بر IP
در شبکههای هوشمند که از پروتکلهای غیرIP استفاده میکنند، دادهها از دستگاه به گیتوی و سپس به ابر سفر میکنند. این معماری سهلایه در پلتفرمهایی مانند Tuya و SmartThings رایج است. دستگاه Zigbee داده را روی Bus محلی میفرستد، گیتوی آن را دریافت و به بسته IP تبدیل میکند و سپس از طریق اینترنت به سرور ابری میفرستد. کاربر از طریق اپلیکیشن موبایل به سرور ابری متصل میشود و دستور خود را به همان مسیر برعکس به دستگاه میرساند.
این معماری برای دستگاههای کممصرف (سنسورها، قفلها، لامپهای هوشمند) مناسب است زیرا این دستگاهها توان پردازشی و انرژی کافی برای اجرای پشته TCP/IP کامل را ندارند. اما برای دستگاههای ثابت و پرمصرف (دوربینها، کنترلرهای BMS، سرورها) معماری مستقیم مناسبتر است؛ این دستگاهها مستقیماً به شبکه IP متصل میشوند و بدون واسطه با سرور محلی یا ابری ارتباط برقرار میکنند.
تخصیص شناسه منحصربهفرد به تجهیزات با آدرسدهی IP و DHCP
هر دستگاه در شبکه IP نیاز به یک آدرس منحصربهفرد دارد. دو روش برای تخصیص آدرس وجود دارد: دستی (Static) و خودکار (DHCP). در روش دستی، مدیر شبکه آدرس IP، Subnet Mask، Gateway و DNS را روی هر دستگاه تنظیم میکند. این روش برای دستگاههای ثابت و حیاتی (کنترلرهای BMS، دوربینها، سرورها، پرینترها) مناسب است زیرا آدرس تغییر نمیکند و دسترسی همیشه از همان آدرس ممکن است.
DHCP پروتکلی است که به دستگاهها بهصورت خودکار آدرس IP اختصاص میدهد. هنگامی که دستگاه به شبکه متصل میشود، یک درخواست DHCP میفرستد و سرور DHCP (معمولاً روتر) یک آدرس از مجموعه تعریفشده به آن اختصاص میدهد.
این روش برای دستگاههای متحرک (لپتاپ، موبایل، تبلت) و دستگاههای کاربر نهایی مناسب است. در شبکههای ساختمانی، ترکیب هر دو روش رایج است: DHCP برای دستگاههای کاربر و Static برای تجهیزات زیرساختی.
برای مدیریت آسانتر، از DHCP Reservation یا Static Lease استفاده میشود. در این روش، سرور DHCP بر اساس آدرس MAC دستگاه، همیشه همان آدرس IP را به آن اختصاص میدهد. این ترکیب مزیتهای هر دو روش را دارد: مدیریت مرکزی و آدرس پایدار. در پروژههای BMS بزرگ، این روش استاندارد است.
جداسازی ترافیک هوشمند از ترافیک اداری و عمومی با تفکیک شبکه با VLAN
VLAN یا (Virtual LAN) تکنولوژی است که اجازه میدهد یک سوییچ فیزیکی به چند شبکه مجازی تقسیم شود. هر VLAN یک دامنه Broadcast جداگانه است و دستگاههای دو VLAN مختلف نمیتوانند مستقیماً با یکدیگر ارتباط برقرار کنند مگر از طریق یک روتر یا فایروال.
در ساختمان هوشمند، VLAN چند کاربرد دارد.
- نخست، جداسازی امنیتی؛ ترافیک دوربینهای مداربسته نباید با ترافیک دفتری کارمندان در یک شبکه باشد.
- دوم، اولویتبندی؛ با QoS یا (Quality of Service) میتوان ترافیک BMS را اولویت بالاتری داد تا در صورت شلوغی شبکه، دستورات کنترلی تأخیر نداشته باشند.
- سوم، مدیریت سادهتر؛ هر VLAN یک Subnet مجزا دارد و ردیابی مشکلات آسانتر است.
طرح رایج VLAN در یک ساختمان اداری شامل این موارد است: VLAN ۱۰ برای BMS و کنترلرهای HVAC، VLAN ۲۰ برای دوربینهای مداربسته، VLAN ۳۰ برای شبکه اداری کارمندان، VLAN ۴۰ برای مهمانان، VLAN ۵۰ برای مدیریت شبکه.
ارتباط بین VLANها از طریق فایروال داخلی روتر یا یک فایروال اختصاصی انجام میشود. این طراحی، اصل کمینهسازی دسترسی (Least Privilege) را پیاده میکند: هر دستگاه فقط به منابعی دسترسی دارد که واقعاً نیاز دارد.
زیرساخت کابلکشی و بیسیم در شبکههای مبتنی بر TCP/IP
کابلکشی اترنت در سه دسته اصلی قرار میگیرد: Cat5e (تا ۱ گیگابیت، ۱۰۰ متر)، Cat6 (تا ۱۰ گیگابیت در فاصله کوتاه، ۱۰۰ متر برای ۱ گیگابیت) و Cat6a (تا ۱۰ گیگابیت، ۱۰۰ متر). در پروژههای جدید، Cat6 حداقل استاندارد است و Cat6a برای پهنای باند بالاتر توصیه میشود.
برای مسافتهای طولانی (بین ساختمانها یا بین طبقات دور)، فیبر نوری تکحالت یا چندحالت استفاده میشود که برد تا چند کیلومتر و پهنای باند تا دهها گیگابیت را پشتیبانی میکند.
در کنار کابلکشی سیمی، زیرساخت بیسیم نیز ضروری است. وایفای ۶ (IEEE ۸۰۲.11ax) و وایفای 6E استانداردهای فعلی هستند که سرعت تا ۹.۶ گیگابیت بر ثانیه و تأخیر کمتر را پشتیبانی میکنند. در ساختمانهای بزرگ، چندین نقطه دسترسی با یک کنترلر مرکزی مدیریت میشوند تا Handoff بین نقاط دسترسی بدون قطعی انجام شود.
برای دستگاههای بیسیم کممصرف، LoRaWAN در کاربردهایی با برد طولانی (تا ۱۵ کیلومتر در فضای باز) و دادههای کمحجم (مانند پارکینگ هوشمند یا مانیتورینگ مخزن آب) استفاده میشود.
برندها و تولیدکنندگان شاخص TCP/IP
بازار تجهیزات IP-محور برای ساختمان هوشمند در دست چند گروه از بازیگران است:
- گروه نخست، تولیدکنندگان تجهیزات شبکه (سوییچ، روتر، اکسس پوینت) مانند Cisco، Juniper، Aruba (HP)، Ubiquiti و MikroTik
- گروه دوم، تولیدکنندگان تجهیزات امنیتی و دوربین مانند Hikvision، Dahua، Axis و Bosch
- گروه سوم، تولیدکنندگان BMS و اتوماسیون ساختمان مانند Honeywell، Johnson Controls، Schneider Electric و Siemens
- گروه چهارم، پلتفرمهای خانه هوشمند مانند Tuya، SmartThings و Apple HomeKit
شبکهسازی IP-محور SMARTISYS
SMARTISYS شرکتی چینی است که روی راهحلهای IP-محور برای ساختمانهای هوشمند تمرکز دارد. محصولات این شرکت شامل پنلهای لمسی با ارتباط اترنت، گیتویهای چندپروتکلی و کنترلرهای مرکزی است. تمامی محصولات SMARTISYS مستقیماً به شبکه IP متصل میشوند و از یک پلتفرم نرمافزاری مرکزی مدیریت میگردند. این رویکرد، برخلاف برندهایی که روی Bus اختصاصی کار میکنند، زیرساخت شبکه را بهعنوان شریان اصلی ارتباطی بهکار میگیرد.
SMARTISYS در بازار آسیا و خاورمیانه حضور دارد و در برخی پروژههای ایران نیز استفاده شده است. محصولات این شرکت در مقیاس متوسط (آپارتمانهای لوکس و ویلاها) جایگاه دارند و قیمت آنها معمولاً بین ۳۰۰ تا ۱۵۰۰ دلار برای هر پنل یا کنترلر است. محدودیت اصلی، اکوسیستم بسته و عدم پشتیبانی گسترده از پروتکلهای متنباز است.
WIZnet و تراشههای سختافزاری اختصاصی TCP/IP
WIZnet شرکت کرهای تولیدکننده تراشههای سختافزاری TCP/IP است. محصول شاخص این شرکت، W5100 و W5500، تراشههایی هستند که پشته TCP/IP را بهصورت سختافزاری پیادهسازی میکنند. این تراشهها به میکروکنترلرهای ساده (مانند Arduino یا ESP32) اجازه میدهند بدون نیاز به اجرای پشته نرمافزاری TCP/IP، به شبکه اترنت متصل شوند. مزیت این رویکرد، کاهش بار پردازشی روی میکروکنترلر و پایداری بالاتر است.
تراشههای WIZnet در محصولات بسیاری از برندهای ساختمان هوشمند استفاده میشوند: کنترلرهای BMS ارزانقیمت، گیتویهای صنعتی، تجهیزات IoT سفارشی. برای توسعهدهندگان و تولیدکنندگان کوچک، WIZnet راهی ساده برای افزودن قابلیت اترنت به محصول بدون نیاز به دانش عمیق TCP/IP فراهم میکند. قیمت این تراشهها حدود ۲ تا ۵ دلار برای هر واحد است که در تولید انبوه اقتصادی محسوب میشود.
Johnson Controls و Honeywell با راهکارهای یکپارچه مبتنی بر TCP/IP و اترنت
Honeywell و Johnson Controls دو غول جهانی در صنعت BMS هستند. هر دو شرکت پلتفرمهای مدیریت ساختمان خود را بر پایه TCP/IP بنا کردهاند: Honeywell Niagara (در شرکت Spyder و controllers) و Johnson Controls Metasys. این پلتفرمها از اترنت بهعنوان زیرساخت اصلی استفاده میکنند و کنترلرهای توزیعشده در ساختمان را به سرور مرکزی متصل مینمایند.
محصولات این دو شرکت در ساختمانهای تجاری بزرگ، بیمارستانها، فرودگاهها و مجتمعهای صنعتی کاربرد دارند. یک سیستم Honeywell Niagara یا JCI Metasys میتواند دهها هزار نقطه I/O را از طریق شبکه IP مدیریت کند. قیمت این راهحلها برای یک ساختمان متوسط (۱۰ هزار متر مربع) معمولاً از ۵۰ هزار دلار آغاز میشود و در پروژههای بزرگ به چند صد هزار دلار میرسد. در ایران، این برندها از طریق نمایندگیهای رسمی در پروژههای دولتی و تجاری بزرگ استفاده میشوند.
برندهای ترکیبی (ترکیب KNX، TCP/IP و فیبر نوری) مانند Star-net
برخی برندها روی ترکیب چندین زیرساخت در یک سیستم واحد تمرکز دارند. Star-net یکی از این برندهاست که در پروژههای چینی و آسیایی راهحلهایی با ترکیب KNX (برای کنترل روشنایی و پرده)، TCP/IP (برای BMS و امنیت) و فیبر نوری (برای ارتباط بین ساختمانها) ارائه میدهد. این رویکرد چندلایه اجازه میدهد نقاط قوت هر پروتکل بهکار گرفته شود: پایداری KNX برای کنترل، سرعت TCP/IP برای داده و برد فیبر برای ارتباط طولانی.
برندهای مشابه در اروپا شامل Gira (با ترکیب KNX و IP) و Loxone (با ترکیب Loxone Tree و IP) هستند. در ایران، ترکیب مشابه در پروژههای لوکس بهکار میرود: KNX برای کنترل، TCP/IP برای زیرساخت و فیبر نوری برای اتصال بین طبقات یا ساختمانها. هزینه این نوع راهحل برای یک ویلا یا آپارتمان لوکس معمولاً بین ۱۵ تا ۴۰ هزار دلار است.
نقش تراشهسازان (Qualcomm، NXP، Qorvo) در توسعه زیرساخت IP
تراشهسازان بزرگ در سطح جهانی، نقش تعیینکنندهای در توسعه زیرساخت TCP/IP برای ساختمان هوشمند دارند. Qualcomm با تراشههای Wi-Fi سری QCA و Snapdragon برای دستگاههای هوشمند، NXP با میکروکنترلرهای دارای قابلیت اترنت و امنیت سختافزاری، و Qorvo با فرانتاند RF برای وایفای ۶ و 6E، زیرساخت سختافزاری بسیاری از دستگاههای هوشمند را تأمین میکنند.
این تراشهسازان مرجعهای طراحی (Reference Designs) و SDK ارائه میدهند که تولیدکنندگان کوچک میتوانند با استفاده از آنها محصول هوشمند با قابلیت IP بسازند. این الگو باعث شده زمان ورود به بازار برای محصول جدید از چند سال به چند ماه کاهش یابد. تأثیر این تراشهسازان در بازار ایران غیرمستقیم است؛ اکثر دستگاههای هوشمند وارداتی از برندهای چینی یا تایوانی، در داخل از تراشههای این شرکتها استفاده میکنند.
مزایا و برتریهای راهبردی
ارتباط بدون مرز با تجهیزات مختلف و بازبودن یک استاندارد جهانی
TCP/IP یک استاندارد باز است که توسط IETF یا (Internet Engineering Task Force) در قالب RFC ها مستند شده و هیچ شرکت یا کشور آن را کنترل نمیکند. این بازبودن باعث شده هزاران تولیدکننده در سراسر جهان دستگاههای سازگار با TCP/IP عرضه کنند. یک دوربین Hikvision، یک کنترلر Schneider و یک سرور Dell میتوانند در یک شبکه بدون مشکل با یکدیگر کار کنند. این همافزایی، مهمترین برتری TCP/IP نسبت به پروتکلهای اختصاصی است.
پهنای باند بالا؛ پشتیبانی از جریانهای ویدئویی و دادههای حجیم
پهنای باند اترنت مدرن از ۱ گیگابیت بر ثانیه آغاز میشود و در فیبر نوری به دهها گیگابیت میرسد. این ظرفیت اجازه میدهد دادههای حجیم مانند جریان ویدئویی چندین دوربین با کیفیت 4K، دادههای تلهمتری با فرکانس بالا از سنسورهای صنعتی، و انتقال فایلهای بزرگ بدون تأخیر قابلتوجه منتقل شوند. پروتکلهای Fieldbus مانند RS-۴۸۵ یا KNX با نرخ داده زیر ۱ مگابیت، چنین کاربردی را پشتیبانی نمیکنند.
مقیاسپذیری نامحدود؛ از یک واحد مسکونی تا شهر هوشمند
TCP/IP از همان ابتدا برای مقیاسپذیری طراحی شده است. این پروتکل میتواند از یک شبکه خانگی با ۵ دستگاه تا اینترنت جهانی با میلیاردها دستگاه را پشتیبانی کند. در ساختمان، این یعنی یک زیرساخت میتواند از یک آپارتمان کوچک شروع شود و با افزودن سوییچ و روتر به یک برج، یک مجتمع و در نهایت یک شهر هوشمند گسترش یابد. پروتکلهای Fieldbus معمولاً به چند صد یا چند هزار دستگاه محدود هستند.
کاهش هزینههای پیادهسازی و بهرهمندی از زیرساخت شبکه موجود
در اکثر ساختمانهای جدید، زیرساخت شبکه (کابلکشی اترنت، سوییچ، روتر، نقاط دسترسی وایفای) قبلاً برای IT نصب شده است. سیستمهای هوشمند ساختمان میتوانند از همین زیرساخت بهره ببرند و نیاز به کابلکشی موازی برای Bus اختصاصی را حذف کنند. این صرفهجویی در یک ساختمان متوسط میتواند ۱۰ تا ۳۰ درصد هزینه نصب را کاهش دهد. در پروژههای بازسازی که شبکه IT موجود است، این مزیت اهمیت بیشتری دارد.
نیروی انسانی ماهر و فراگیر؛ کاهش هزینههای آموزش و پشتیبانی
تعداد مهندسان شبکه آشنا به TCP/IP در سراسر جهان بسیار بیشتر از متخصصان هر پروتکل اختصاصی است. گواهیهایی مانند CCNA یا (Cisco)، Network+ (CompTIA) و MTCNA یا (MikroTik) بهطور گسترده در دسترس هستند.
این فراوانی نیروی انسانی باعث میشود هزینه استخدام و آموزش کاهش یابد و در صورت نیاز به پشتیبانی، گزینههای متعددی در دسترس باشد. در ایران، تعداد زیادی متخصص شبکه با تجربه عملی وجود دارد که این مزیت برای پروژههای ساختمانی نیز صدق میکند.
حذف واسطههای میانی در دستگاههای IP-محور و اتصال مستقیم به اینترنت
دستگاههای دارای آدرس IP میتوانند مستقیماً به اینترنت متصل شوند و بدون واسطه با سرورهای ابری یا سایر دستگاهها ارتباط برقرار کنند. این ویژگی در دستگاههایی مانند دوربینهای مداربسته (که از RTSP و ONVIF استفاده میکنند)، کنترلرهای BMS (با BACnet/IP) و گیتویهای IoT ارزش دارد. در پروتکلهای غیرIP مانند Zigbee یا KNX، دستگاهها بهتنهایی نمیتوانند با اینترنت کار کنند و همیشه به یک گیتوی نیاز دارند. این حذف واسطه، هزینه و پیچیدگی را کاهش میدهد.
محدودیتها و چالشهای پیشرو
عدمکارایی دستگاههای باتریخور در مصرف بالا
پشته TCP/IP کامل برای اجرا به پردازش قابلتوجه و حافظه کافی نیاز دارد. یک رادیو وایفای حتی در حالت استندبای دهها میلیآمپر مصرف میکند و در حالت ارسال داده به چند صد میلیآمپر میرسد. این مصرف برای دستگاههای باتریخور مانند سنسورهای حرکت، سنسورهای در و پنجره یا قفلهای هوشمند قابلتحمل نیست.
یک سنسور وایفای با باتری سکهای شاید چند هفته کار کند در حالی که همان سنسور با Zigbee تا دو سال کار میکند. به همین دلیل، در لایه دستگاههای کممصرف، پروتکلهای جایگزین مانند Zigbee، Thread یا BLE به TCP/IP ترجیح داده میشوند.
حجم بالای داده برای فرمانهای ساده و سربار پروتکلی (Overhead)
هر بسته TCP/IP شامل هدرهای چندلایه است: هدر اترنت (۱۴ بایت)، هدر IP با (۲۰ بایت)، هدر TCP با (۲۰ بایت). این یعنی برای ارسال یک دستور ساده «روشن کن» که خود فقط ۱ بایت داده دارد، بیش از ۵۴ بایت هدر منتقل میشود. در شبکههای با پهنای باند بالا این سربار ناچیز است اما در شبکههای کمپهنایباند یا در دستگاههای با محدودیت پردازشی، کارایی را کاهش میدهد. پروتکلهای Fieldbus مانند Modbus RTU با هدر بسیار کمتر (۳-۴ بایت) برای همین کاربرد مناسبترند.
قطعی برق یا شبکه بهمعنای قطعی کامل و وابستگی شدید به زیرساخت پایدار
شبکه TCP/IP برای کارکرد به چند پیشنیاز نیاز دارد:
برق پایدار برای سوییچها و روترها، اتصال فیزیکی سالم و پیکربندی صحیح. اگر برق قطع شود (حتی برای چند ثانیه)، سوییچها راهاندازی مجدد میشوند و در این مدت کل شبکه از کار میافتد. اگر یک کابل اصلی قطع شود، بخشی از شبکه از دسترس خارج میشود. در پروتکلهای مانند KNX که Bus خود از منبع تغذیه مرکزی استفاده میکند و قابلیت کار با UPS سادهتری دارد، قطعی شبکه IP معنای متفاوتی دارد. در پروژههای بحرانی (بیمارستان، دیتاسنتر)، استفاده از UPS و ژنراتور برای زیرساخت شبکه الزامی است.
تأخیر (Latency) متغیر؛ نامناسب برای کاربردهای لحظهای و ایمنیحیاتی
تأخیر در شبکه TCP/IP متغیر است؛ یک بسته ممکن است در ۱ میلیثانیه برسد و بسته بعدی در ۵۰ میلیثانیه. این تغییرپذیری (Jitter) بهدلیل صفبندی در سوییچها، پردازش در روترها و ترافیک همزمان سایر دستگاهها است. برای کاربردهایی مانند کنترل موتور سریع، سیستم ترمز یا ایمنیحیاتی، این تأخیر متغیر قابلقبول نیست.
پروتکلهای Fieldbus با تأخیر قابلپیشبینی و معمولاً زیر ۱ میلیثانیه، برای این کاربردها مناسبترند. در شبکههای IP مدرن، تکنیکهایی مانند TSN یا (Time-Sensitive Networking) و QoS میتوانند تأخیر را قابلپیشبینی کنند اما اینها هنوز در ساختمان کمتر استفاده میشوند.
پیچیدگی مدیریت در شبکههای بزرگ با گرههای متعدد
یک شبکه IP با هزاران دستگاه، دهها VLAN و صدها سرویس، پیچیدگی مدیریت بالایی دارد. مدیر شبکه باید با مفاهیمی مانند Subnetting، Routing، ACL، QoS و Monitoring آشنا باشد. در پروتکلهای سادهتر مانند KNX، یک نصاب با دانش پایه میتواند سیستم را با نرمافزار ETS پیکربندی کند. این پیچیدگی در شبکههای ساختمانی بزرگ یکی از دلایل استخدام مدیر شبکه اختصاصی یا قرارداد با شرکت پشتیبان است. هزینه این پشتیبانی در یک ساختمان تجاری متوسط میتواند ۱۰ تا ۳۰ هزار دلار در سال باشد.
ناامنی وراثتی (Inherent Insecurity) و نیاز به لایههای امنیتی مکمل
TCP/IP در طراحی اولیه خود در دهه ۱۹۷۰، امنیت را در نظر نگرفته بود زیرا شبکههای آن دوران محدود و قابلاعتماد بودند. هر بسته IP در نسخه اولیه بهصورت Plain Text منتقل میشد و هیچ احراز هویتی وجود نداشت.
امنیت در لایههای بالاتر اضافه شده است:
TLS برای HTTP و MQTT، IPsec برای ارتباط شبکهای، WPA3 برای وایفای.
یعنی امنیت در شبکه IP یک افزودنی است نه یک ویژگی ذاتی و درونی. پروتکلهای جدیدتر مانند Zigbee و Thread از ابتدا با رمزنگاری AES-۱۲۸ طراحی شدهاند. این تفاوت باعث میشود در شبکههای IP، پیکربندی صحیح لایههای امنیتی حیاتی باشد و غفلت از آن میتواند به حملات جدی منجر شود.
امنیت و راهکارهای حفاظتی
شبکههای IP در ساختمان با چند دسته تهدید روبهرو هستند. نفوذ (Intrusion) زمانی رخ میدهد که مهاجم به شبکه دسترسی پیدا میکند؛ از طریق ضعف در احراز هویت، آسیبپذیری فریمور یا مهندسی اجتماعی. بدافزار (Malware) شامل ویروسها، تروجانها و باجافزارهاست که میتوانند دستگاههای شبکه را آلوده کنند؛ باجافزارهای معروف مانند WannaCry در سال ۲۰۱۷ به سیستمهای BMS و تجهیزات پزشکی نیز آسیب زدند.
حملات DoS یا (Denial of Service) با ارسال حجم زیادی ترافیک به شبکه، سرویسها را از کار میاندازند. در شبکههای ساختمانی، یک دستگاه آلوده میتواند با ارسال ترافیک زیاد، سوییچ یا کنترلر BMS را از کار بیندازد. شنود (Sniffing) نیز زمانی رخ میدهد که مهاجم روی همان شبکه بستههای دیگران را ضبط و تحلیل میکند؛ اگر رمزنگاری استفاده نشود، دادههای حساس مانند رمز عبور قابل استخراج هستند.
تأمین امنیت دادهها در مسیر انتقال با رمزنگاری TLS/SSL
TLS (Transport Layer Security) جانشین SSL شده و استاندارد فعلی برای رمزنگاری ارتباطات در لایه کاربردی است. TLS با استفاده از کلید عمومی و کلید خصوصی، یک کانال رمزنگاریشده بین کلاینت و سرور برقرار میکند. پروتکلهای HTTPS، MQTTS، FTPS و LDAPS همگی TLS را بهکار میبرند. در ساختمان هوشمند، ارتباط بین اپلیکیشن موبایل و سرور ابری باید TLS داشته باشد تا از شنود جلوگیری شود.
برای ارتباط بین دستگاههای داخل ساختمان، TLS میتواند با گواهیهای داخلی (Self-signed Certificate) یا یک مرجع گواهی محلی پیاده شود. این کار برای پروتکلهایی مانند BACnet/SC یا (Secure Connect) و Modbus Security کاربرد دارد. هزینه اجرای TLS، افزایش تأخیر چند ده میلیثانیهای و بار پردازشی روی دستگاههاست؛ برای دستگاههای کممنبع، این بار ممکن است قابلتحمل نباشد.
فایروال و سیستمهای تشخیص نفوذ (IDS/IPS)
فایروال دستگاهی است که ترافیک شبکه را بر اساس قوانین از پیش تعریفشده فیلتر میکند. فایروالهای مدرن (Next-Generation Firewall) علاوه بر فیلتر ساده، قابلیتهایی مانند تشخیص برنامه، فیلتر URL و بازرسی عمیق بسته (DPI) دارند. در ساختمان هوشمند، فایروال در مرز شبکه خارجی (اینترنت) و در مرز بین VLANها قرار میگیرد تا ترافیک بین بخشهای مختلف کنترل شود.
IDS یا (Intrusion Detection System) ترافیک شبکه را پایش میکند و در صورت شناسایی الگوی مشکوک، هشدار میدهد. IPS (Intrusion Prevention System) یک گام جلوتر میرود و بهصورت خودکار ترافیک مشکوک را مسدود میکند. این سیستمها با امضاهای شناختهشده از حملات و تحلیل رفتاری از ناهنجاریها استفاده میکنند. در پروژههای تجاری بزرگ، استفاده از IDS/IPS استاندارد است؛ در پروژههای مسکونی، فایروال ساده روتر کافی است.
بهروزرسانی چرخهحیات فریمور؛ آسیبپذیری ناشی از فراموشی
بیشتر حملات موفق به شبکههای ساختمانی، از طریق آسیبپذیریهای شناختهشدهای رخ میدهند که بهروزرسانی آنها موجود بوده اما اعمال نشده است. دوربینهای مداربسته، کنترلرهای BMS و گیتویهای IoT معمولاً فریمور دارند که سازنده بهصورت دورهای بهروزرسانیهای امنیتی منتشر میکند. اما در عمل، این بهروزرسانیها اغلب نادیده گرفته میشوند زیرا مدیران ساختمان علاقهای به قطعی موقت سیستم ندارند یا دانش فنی لازم را ندارند.
راهکار، فرآیند مدیریت بهروزرسانی ساختاریافته است. نخست، فهرست کامل از همه دستگاههای شبکه با نسخه فریمور فعلی نگهداری شود. دوم، بهصورت ماهانه سایت سازنده برای بهروزرسانیهای جدید بررسی شود. سوم، بهروزرسانیها ابتدا در یک محیط آزمایشی اعمال شوند و پس از تأیید، روی سیستم تولید نصب گردند. چهارم، پس از هر بهروزرسانی، عملکرد کلیدی دستگاه بررسی شود. این فرآیند در پروژههای تجاری توسط تیم IT یا شرکت پشتیبان انجام میشود.
مقایسه امنیت ذاتی TCP/IP در مقابل AES-۱۲۸ در Zigbee و Z-Wave
Zigbee و Z-Wave از رمزنگاری AES-۱۲۸ بهصورت ذاتی در لایه فیزیک و پیوند استفاده میکنند. این یعنی هر بستهای که روی Bus رد و بدل میشود، رمزنگاری شده است و بدون کلید، قابل خواندن نیست. این امنیت در لایه پایین، تمامی ترافیک شبکه را پوشش میدهد و کاربر یا نصاب نیازی به پیکربندی اضافی ندارد.
در TCP/IP، امنیت اختیاری و در لایههای بالاتر است. یک دستگاه میتواند بدون TLS روی HTTP کار کند (ناامن) یا با TLS روی HTTPS (امن). این یعنی امنیت شبکه IP به تصمیم طراحی و پیکربندی صحیح وابسته است. مزیت این انعطاف، امکان انتخاب سطح امنیت متناسب با نیاز است؛ معایب آن، خطر پیکربندی نادرست و فراموشی فعالسازی لایههای امنیتی است. در عمل، پروتکلهای مدرن مانند Matter این ضعف را با الزام TLS و گواهی دستگاه (Device Attestation) جبران کردهاند.
معماری ترکیبی؛ بهترین رویکرد عملیاتی
TCP/IP در لایه شبکه و ابر در کنار Zigbee و Z-Wave در لایه دستگاه
تجربه صنعتی نشان داده است که هیچ پروتکل واحدی برای همه کاربردهای ساختمان هوشمند بهینه نیست. معماری ترکیبی، که در آن TCP/IP شریان اصلی ارتباطی و پروتکلهای کممصرف در لایه دستگاه کار میکنند، بهترین تعادل را ارائه میدهد. در این معماری، سنسورهای باتریخور و لامپهای هوشمند از Zigbee یا Thread استفاده میکنند، دوربینها و کنترلرهای BMS مستقیماً به شبکه IP متصل میشوند، و گیتوی مرکزی دادههای همه پروتکلها را جمع و به سرور محلی یا ابری منتقل مینماید.
نقش گیتویهای چندپروتکلی در یکپارچهسازی ارتباطات
گیتوی چندپروتکلی دستگاهی است که همزمان از چندین پروتکل پشتیبانی میکند و اجازه میدهد دستگاههای مختلف در یک پلتفرم مدیریت شوند. محصولاتی مانند Home Assistant (نرمافزار متنباز روی سختافزار دلخواه)، Fibaro Home Center و ABB IPS/S در این دسته قرار میگیرند. این گیتویها میتوانند بهصورت همزمان با دستگاههای Zigbee، Z-Wave، KNX، Modbus و IP-محور کار کنند و آنها را در یک رابط واحد به کاربر ارائه دهند.
مزیت این رویکرد، حذف پراکندگی و امکان ساخت اتوماسیونهای بین پروتکلی است. یک سنسور حرکت Zigbee میتواند یک دوربین IP را فعال کند یا یک دستور Modbus TCP میتواند یک لامپ KNX را خاموش نماید. این همافزایی در عمل، ارزش اصلی ساختمان هوشمند را شکل میدهد. معایب آن، پیچیدگی پیکربندی و وابستگی به گیتوی بهعنوان نقطه شکست احتمالی است.
همزیستی BACnet، Modbus و KNX بر بستر TCP/IP
در یک ساختمان تجاری متوسط، معمولاً چندین پروتکل بهصورت همزمان وجود دارند. BACnet/IP برای کنترلرهای HVAC و چیلر، Modbus TCP برای پمپها و شیرهای برقی، KNX برای روشنایی و پرده، و ONVIF برای دوربینهای مداربسته. همگی این پروتکلها روی همان زیرساخت اترنت کار میکنند اما در VLANهای جداگانه قرار دارند تا ترافیک و امنیت آنها مدیریت شود.
یکپارچهسازی این پروتکلها در یک پلتفرم مدیریت (مانند Honeywell Niagara یا Schneider EcoStruxure) اجازه میدهد سناریوهای بین سیستمی ساخته شوند: مثلاً اگر سنسور دمای BACnet نشان داد دما بالاست و سنسور حضور KNX نشان داد ساکن در اتاق نیست، سیستم پردهها را ببندد و فن را افزایش دهد. این سطح از همافزایی، بدون زیرساخت IP مشترک، تقریباً غیرممکن است.
تهویه، روشنایی و امنیت در سناریوی پیادهسازی شده یک ساختمان واقعی
در یک سناریوی متداول، یک ساختمان اداری ۱۰ طبقه با زیرساخت IP یکپارچه را در نظر بگیرید. لایه فیزیک شامل کابل Cat6a به همه نقاط و فیبر نوری بین طبقات است. لایه شبکه با VLANهای جداگانه برای BMS، امنیت و کنترل کلاینتها و لایه دستگاه شامل کنترلرهای BACnet/IP برای HVAC، کنترلرهای KNX با گیتوی IP برای روشنایی، دوربینهای ONVIF برای امنیت و نقاط دسترسی وایفای برای کلاینتهای متحرک است.
در سطح اتاق، یک سنسور حرکت Zigbee حضور را تشخیص میدهد و از طریق گیتوی به کنترلر KNX پیام میفرستد تا لامپها روشن شوند. همزمان، کنترلر BACnet تنظیمات دما را بر اساس حضور تعدیل میکند. اگر ساکن اتاق را ترک کند، پس از زمان تأخیر، لامپها خاموش و دما به حالت اقتصادی برمیگردد. همه این دادهها در سرور مرکزی ثبت و برای تحلیل مصرف انرژی استفاده میشوند. این سناریو، با ترکیب چهار پروتکل (BACnet، KNX، Zigbee، ONVIF) روی یک زیرساخت IP، نشاندهنده قدرت معماری ترکیبی است.
آیندهپژوهی و روندهای پیشرو
آدرسدهی نامحدود اینترنت اشیا با گذار از IPv4 به IPv6
IPv4 با ۳۲ بیت، حدود ۴.۳ میلیارد آدرس را پشتیبانی میکند که در دهه ۲۰۱۰ به پایان رسید. تکنیکهایی مانند NAT یا (Network Address Translation) این کمبود را موقتاً جبران کردهاند اما راهحل پایدار، IPv6 با ۱۲۸ بیت و ۳.۴ در ۱۰ به توان ۳۸ آدرس است. این فضا برای میلیاردها دستگاه IoT کافی است و هر دستگاه میتواند یک آدرس عمومی منحصربهفرد داشته باشد.
در ساختمان هوشمند، IPv6 مزیتهای عملی دارد. نخست، حذف نیاز به NAT، پیکربندی شبکه را سادهتر میکند. دوم، ارتباط Peer-to-Peer بین دستگاهها بدون واسطه ممکن میشود. سوم، پروتکلهای جدید مانند Thread بهطور ذاتی از IPv6 استفاده میکنند. با این حال، گذار کامل به IPv6 کند است؛ در سال ۲۰۲۵، حدود ۴۵ درصد ترافیک اینترنت روی IPv6 است و در بسیاری از شبکههای ساختمانی هنوز فقط IPv4 فعال است.
همگرایی پروتکلها حول محور IP با ظهور Matter و Thread
روند آینده در صنعت خانه هوشمند، همگرایی حول IP است. Matter بهعنوان لایه کاربردی و Thread بهعنوان لایه شبکه کممصرف، ترکیبی را پیشنهاد میدهند که هم پایداری و امنیت IP را دارد و هم مصرف برق پایین Zigbee را در بر دارند. پیشبینی میشود تا ۲۰۲۷، اکثر دستگاههای جدید خانه هوشمند از Matter پشتیبانی کنند و Thread بهعنوان لایه فیزیک پیشفرض برای دستگاههای کممصرف جایگزین Zigbee شود، گرچه این پیش بینی شاید بسیار خوشبینانه باشد.
این همگرایی، پیامدهای عملی دارد. گیتویهای اختصاصی برای Zigbee و Z-Wave بهتدریج جای خود را به Thread Border Router میدهند که سادهتر و یکپارچهتر است. تولیدکنندگان دیگر نیازی به پیادهسازی پشتههای پیچیده پروتکل ندارند و میتوانند روی Matter SDK تمرکز کنند. برای مصرفکننده، این یعنی انتخاب آسانتر و سازگاری گستردهتر بین برندها.
نقش TCP/IP در تحقق شهرهای هوشمند و ساختمانهای کاملاً خودکار
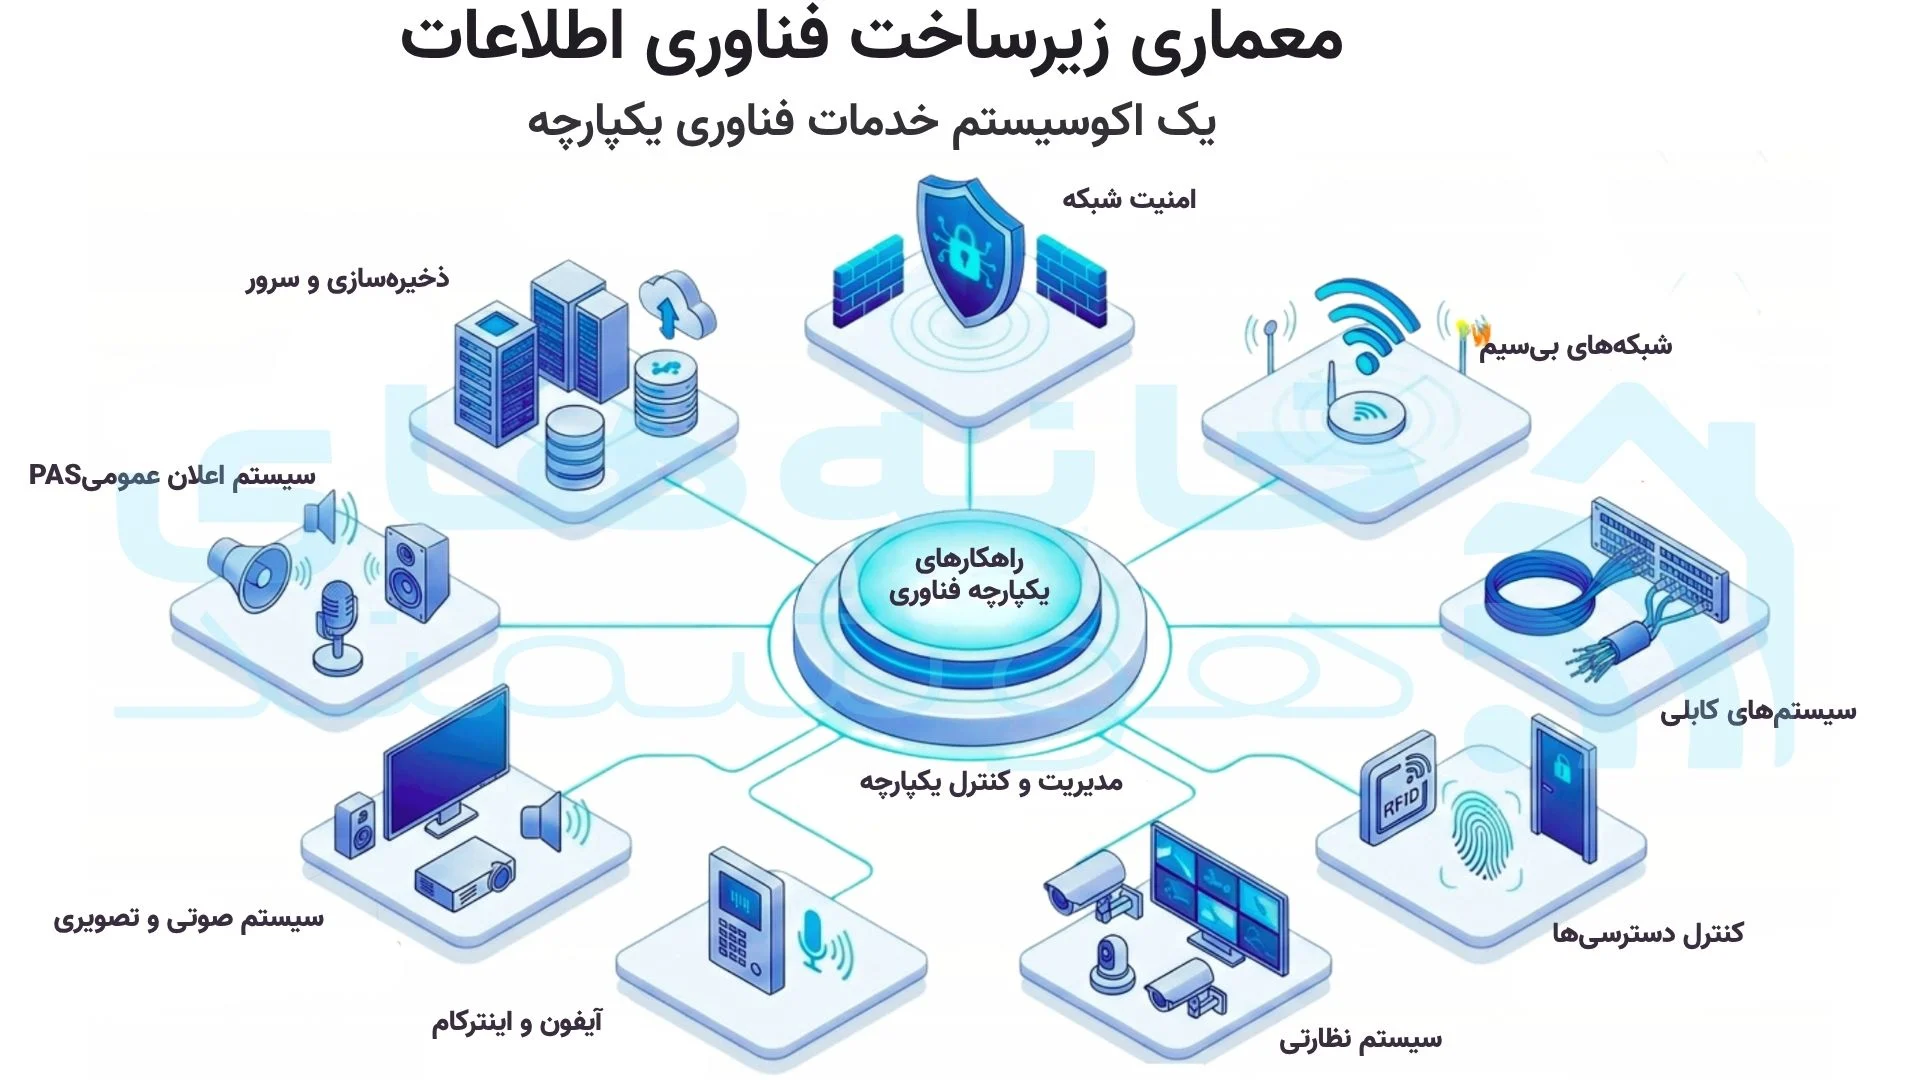
در مقیاس فراتر از ساختمان، TCP/IP شریان اصلی شهرهای هوشمند است. شبکههای فیبر نوری شهری، شبکههای ۵G و اینترنت اشیا عمومی، همگی بر IP استوارند. یک ساختمان هوشمند با زیرساخت IP میتواند بهطور مستقیم به خدمات شهری متصل شود:
- پاسخ به تقاضای برق (Demand Response)
- گزارش مصرف انرژی به شهرداریها
- یکپارچهسازی با حملونقل عمومی
- مدیریت سیستمهای اضطراری
در سطح ساختمان، رشد هوش مصنوعی و یادگیری ماشین باعث میشود سیستمها بهسوی خودکارسازی کامل حرکت کنند. دادههای جمعآوریشده از سنسورها روی شبکه IP، در سرورهای محلی یا ابری تحلیل میشوند و الگوهای رفتاری ساکنان برای بهینهسازی مصرف انرژی و راحتی استفاده میگردند. این تحلیل بدون زیرساخت IP مشترک، در مقیاس عملی امکانپذیر نیست. پیشبینی میشود تا ۲۰۳۰، ساختمانهای جدید بهطور پیشفرض با زیرساخت IP کامل و قابلیت اتصال به شبکه شهری ساخته شوند.
جمعبندی
بررسیهای این مقاله نشان میدهد که TCP/IP جایگاه خود را بهعنوان شریان اصلی ارتباطی در ساختمانهای هوشمند تثبیت کرده است. بازبودن، مقیاسپذیری، پهنای باند بالا و پشتیبانی گسترده، آن را به انتخاب طبیعی برای لایه شبکه و یکپارچهسازی تبدیل میکند. اما در لایه دستگاه، بهویژه برای تجهیزات باتریخور یا با محدودیت پردازشی، پروتکلهای کممصرف مانند Zigbee، Thread و Z-Wave همچنان برتری دارند.
نتیجه عملی این است که هیچ پروتکل واحدی برای همه نیازهای ساختمان هوشمند بهینه نیست. معماری ترکیبی، با TCP/IP در مرکز و پروتکلهای تخصصی در پیرامون، بهترین تعادل بین کارایی، هزینه و قابلیتاعتماد را ارائه میدهد. این رویکرد، استاندارد فعلی در پروژههای تجاری متوسط و بزرگ است.
TCP/IP انتخاب برتر برای لایه شبکه است، نه لایه دستگاه.
بر اساس معیارهای هفتگانه (قابلیتاعتماد، پهنای باند، مصرف برق، برد، امنیت، هزینه و مقیاسپذیری)، هر پروتکل در نقاط قوت و ضعف مشخصی قرار دارد. TCP/IP در پهنای باند، مقیاسپذیری و امنیت (با لایههای مکمل) برترین است اما در مصرف برق و برد ضعیفتر است. Zigbee و Thread در مصرف برق و امنیت ذاتی برتری دارند اما پهنای باند محدودی دارند. KNX در قابلیتاعتماد و برد بالا پیشتاز است اما هزینه بالا و نرخ داده پایین آن محدودیت ایجاد میکند.
Matter بهعنوان لایه کاربردی، تلاش میکند نقاط قوت چندین پروتکل را با استفاده از Thread و Wi-Fi بهعنوان لایه فیزیک ترکیب کند. این رویکرد در حال جایگزینی پروتکلهای اختصاصی لایه کاربردی است اما هنوز در فاز بلوغ کامل قرار ندارد. در پنج سال آینده، انتظار میرود Matter سهم قابلتوجهی از بازار خانه هوشمند را به خود اختصاص دهد.
انتخاب پروتکل و معماری مناسب به ماهیت پروژه بستگی دارد. برای یک آپارتمان مسکونی کوچک با بودجه محدود، ترکیب Wi-Fi و چند دستگاه Zigbee با یک گیتوی ارزان، راهحل اقتصادی است. برای یک ویلا لوکس، ترکیب KNX (برای کنترل) و TCP/IP (برای زیرساخت و امنیت) تجربه برتر ارائه میدهد. برای یک ساختمان تجاری متوسط، زیرساخت IP با VLANهای جداگانه و گیتویهای چندپروتکلی، استاندارد فعلی است. برای یک مجتمع بزرگ یا شهر هوشمند، فقط TCP/IP با فیبر نوری و روترهای حرفهای، مقیاسپذیری لازم را دارد.
در بازار ایران، با توجه به در دسترس بودن تجهیزات و نیروی انسانی، TCP/IP بهدلیل فراوانی متخصص و سازگاری با برندهای متنوع، انتخاب طبیعی برای لایه شبکه است. برای لایه دستگاه، ترکیب Zigbee (برای سنسورها) و Wi-Fi (برای لامپها و پریزها) با گیتویهای تویا یا Home Assistant، راهحل رایج در پروژههای مسکونی است. در پروژههای تجاری، BACnet/IP و Modbus TCP برای کنترل HVAC و KNX برای روشنایی، ترکیب پختهای را روی زیرساخت IP میسازند.
روند آینده، همگرایی بیشتر حول IP و Matter است. تولیدکنندگان جدید، دستگاههای خود را با پشتیبانی Matter عرضه میکنند و گیتویهای اختصاصی بهتدریج جای خود را به Thread Border Router میدهند. این همگرایی، در بلندمدت، هزینه پیادهسازی و پیچیدگی مدیریت را کاهش میدهد و سازگاری بین برندها را بهبود میبخشد. برای پروژههای جدید، انتخاب دستگاههای دارای پشتیبانی Matter، یک بیمه آیندهنگرانه است.
در نهایت، موفقیت یک پروژه ساختمان هوشمند کمتر به انتخاب پروتکل و بیشتر به کیفیت طراحی، نصب و پشتیبانی بستگی دارد. یک سیستم با پروتکل مناسب اما نصب ضعیف، عملکرد بدتری نسبت به یک سیستم با پروتکل متوسط اما نصب حرفهای دارد. سرمایهگذاری روی نیروی انسانی ماهر و فرآیند پشتیبانی ساختاریافته، مهمترین عامل موفقیت در بلندمدت است.